
最近看到一個新聞案例,讓我覺得這個問題變得更可怕。
以下部分資訊由GPT整理
YouTuber「小象愛出門」分享自己購買海外保險時遭詐騙,原本她是和認識很久的保險經紀人聯繫,核保流程也是真的,但最後在匯款階段,雙方的通訊內容疑似被第三方介入,導致她依照訊息指示匯出近 15 萬元。後來雙方核對對話紀錄,才發現兩邊看到的聊天內容竟然不一樣。
可參考之新聞連結: https://www.setn.com/news/1907084
這件事運用了前幾天講到的信任關係
她以為自己一直在跟熟人確認,但實際上訊息遭到了竄改。
如果今天陌生帳號叫我匯款,我可能會懷疑。
但如果是認識的人,而且對方還知道正在處理什麼事情、金額大概是多少、流程進行到哪裡,我可能就會覺得:
「應該是真的吧?」
小象這個案例裡,新聞提到對方掌握了核保、保費、匯款等細節,所以整個情境看起來非常合理。也因為對方是熟人,她在通話中聽到異常聲音時,沒有立刻起疑。
這其實很像我前幾天寫的:
信任會讓我們少檢查很多東西。
但這個案例更進一步。
它不是單純「冒充熟人」。
而是可能在一段原本真實的關係裡,插入假的訊息。
這就讓判斷變得更難。
我們手邊並沒有相關證據可以證明,但是跟老師討論後,有一些初步的想法。
如果其中一方的通訊帳號被盜,攻擊者就可能用原本的帳號和熟人對話。
這也是 LINE 很常見的問題。
像「幫忙投票」、「幫小孩按讚」、「寵物比賽」這類訊息,常常會誘導使用者輸入 LINE 帳號、密碼或簡訊認證碼,接著帳號就可能被接管,再拿去騙好友。刑事局曾說過,這類盜用 LINE 帳號後向親友詐財的案件仍然存在,並且提到「投票」相關案例在 165 打詐儀錶板中累計有不少縣市案例。
現在很多通訊軟體都支援多裝置登入。
這本來是方便功能,但如果使用者曾經在不安全的電腦、網頁或第三方工具登入,就可能變成風險。
WhatsApp 官方說明中提到,連結裝置會讓每個裝置獨立連接 WhatsApp,同時維持端對端加密;但也提醒不要把帳號連到非官方 App 或網站。
所以這類事件不一定是「網路傳輸途中被偷看」。
比較可能是端點或帳號本身出了問題。
簡單講:
加密保護的是訊息傳輸過程,
但如果壞人已經站在你的裝置裡,問題就不一樣了。
另一種可能性,是其中一方的裝置本身已經不乾淨。
也就是說,問題不一定發生在「訊息傳送的路上」,而可能是手機、電腦、瀏覽器或已登入的通訊軟體環境被動了手腳。
例如裝置被安裝惡意程式後,攻擊者可能取得通知內容、簡訊、通訊軟體訊息,甚至進一步操作裝置。TWCERT/CC 在 2025 年曾提到,有攻擊者偽冒通訊軟體,誘導使用者下載惡意檔案,植入後門、檔案管理、鍵盤側錄與遠端控制相關模組,造成個資外洩或帳號盜用風險。
另外,我有查到在今年的臺灣駭客年會有一位講者的主題是關於簡單運用 LINE 的 QRCode 功能可以做到高危險操作。例如,控制對方的通訊軟體,任意傳送訊息或是攔截訊息等都有可能,由此可知這次的案例情境,也可能在其他的通訊軟體中發生。
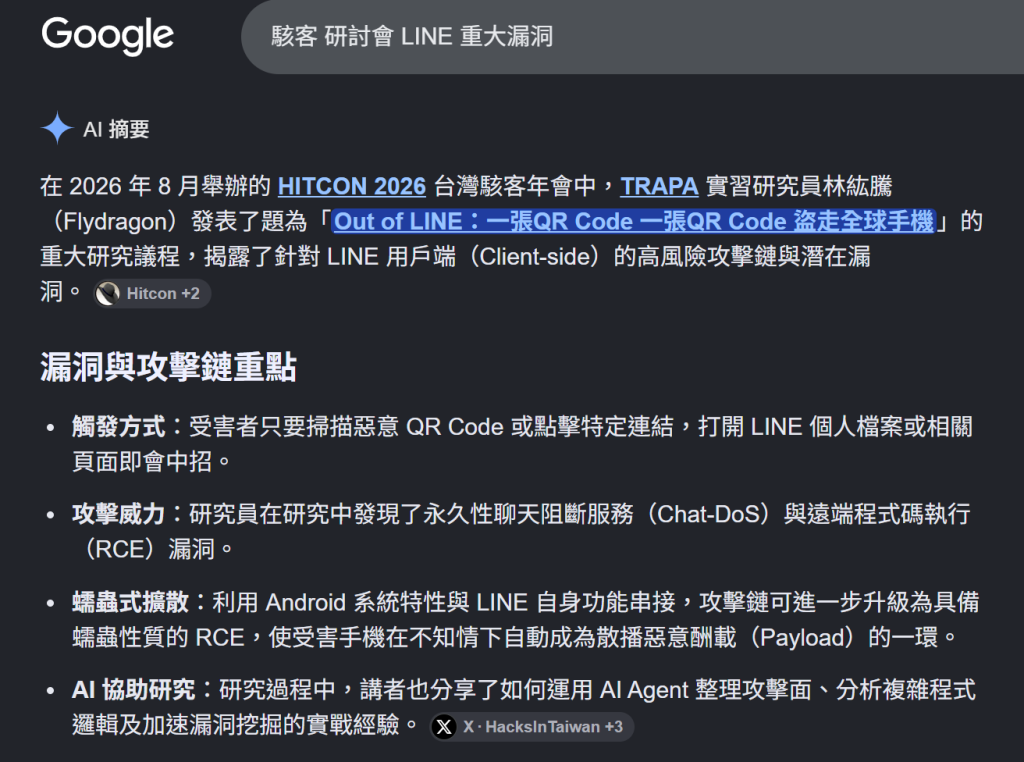
議程相關資料: https://hitcon.org/2026/zh-TW/agenda/a161f270-6866-4d5e-9959-444a6a1ba160/
雖然小象這次新聞主要是 WhatsApp,但台灣日常更常遇到的是 LINE。
LINE 官方近期也提醒,「幫忙投票」這類訊息會利用已被盜用的親友帳號發送連結,誘使用戶點擊,或透過對話騙取 LINE 認證碼。LINE 也公布,2026 年 8 月用戶通報「帳號被盜」的客服案件數比 7 月增加 97%。
也就是說,問題不只是:
「我會不會被陌生人騙?」
而是:
「如果訊息是熟人帳號傳來的,我還會不會檢查?」
這就回到 Day 4 講的 Zero Trust 概念。
不是誰都不相信。
而是不能只因為「看起來是熟人」,就直接做高風險動作。


 iThome鐵人賽
 看影片追技術